
AlmaLinux 10:sshd 的 Match 块——一份配置,多种答案
AlmaLinux 10.2 Server 组虚拟机,OpenSSH_9.9p1。
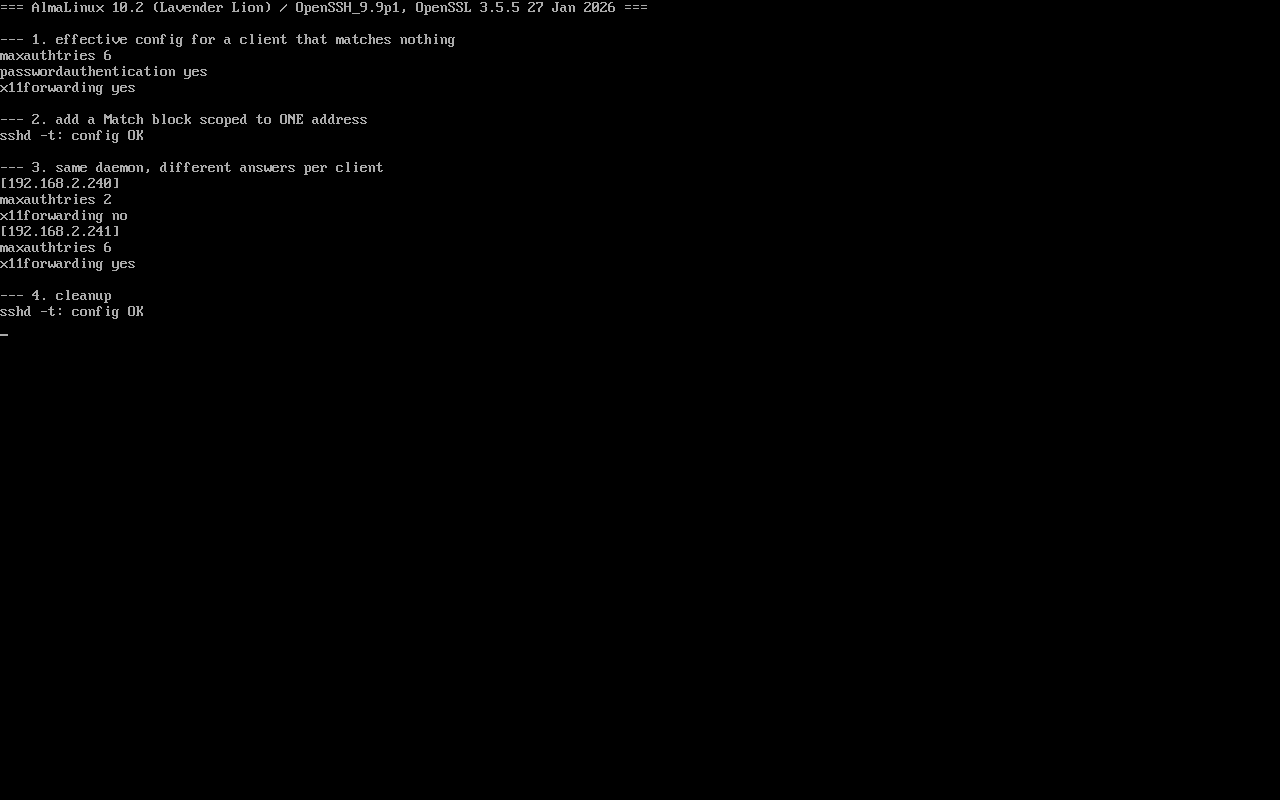
做法:先读全局有效配置,再加一个只针对单个来源地址的 Match 块,然后用 sshd -T -C 分别以两个不同来源查询,最后清理。截图:public/evidence/sshd/alma-match.png。
全局配置长什么样
Section titled “全局配置长什么样”$ sshd -T -C user=labuser,host=localhost,addr=192.168.2.241 | grep -E '^(maxauthtries|x11forwarding|passwordauthentication)'maxauthtries 6passwordauthentication yesx11forwarding yessshd -T 打印的是解析后的配置(不是文件原文),比读 sshd_config 可靠得多。
加一个只对一台客户端生效的块
Section titled “加一个只对一台客户端生效的块”Match Address 192.168.2.240 MaxAuthTries 2 X11Forwarding no$ sshd -t && echo "config OK"config OKsshd -t 只做语法检查,不会告诉你 Match 是否命中——这是它与 -T -C 的分工。
同一个进程,对两个客户端给出不同答案
Section titled “同一个进程,对两个客户端给出不同答案”$ sshd -T -C user=labuser,host=localhost,addr=192.168.2.240 | grep -E '^(maxauthtries|x11forwarding)'maxauthtries 2x11forwarding no
$ sshd -T -C user=labuser,host=localhost,addr=192.168.2.241 | grep -E '^(maxauthtries|x11forwarding)'maxauthtries 6x11forwarding yes-C 的参数就是「假装这个连接来自谁」:user=、host=、addr=。它是唯一能直接验证 Match 行为的工具,排障时优先用它,而不是反复试连。
drop-in 的顺序与作用域
Section titled “drop-in 的顺序与作用域”$ ls /etc/ssh/sshd_config.d/EL10 的 sshd_config 顶部有 Include /etc/ssh/sshd_config.d/*.conf,按文件名排序加载。两条实践规则:
- 用数字前缀控制顺序(
50-在99-之前),后加载的同名指令覆盖前面的; Match之后的所有指令都属于该块——同一个文件里 Match 后面不要再写全局配置,否则它们会被吞进 Match。
常见用法与边界
Section titled “常见用法与边界”| 需求 | 写法 | 注意 |
|---|---|---|
| 只允许内网来源用密码登录 | Match Address 192.168.2.0/24 + PasswordAuthentication yes | 全局要先关掉密码 |
| 来自某网段禁止 root | Match Address 0.0.0.0/0 + PermitRootLogin no | 与全局子句顺序敏感 |
| 按用户限制转发 | Match User deploy + AllowTcpForwarding no | 用户不存在时不报错 |
关键边界:Match 只是「条件生效」,不会创造新权限,也不会阻止其它配置项(比如 firewalld、PAM)继续生效。
- 改了 drop-in 不 reload:
systemctl reload sshd才生效,sshd -t只验证语法; - 用
sshd -T验证 Match:它只显示全局值,必须加-C; - Match 拼写错误:
sshd -t会报错,但如果是条件写错(例如地址段写错)不会报,只能靠-C对比; - 在 Match 后写全局项:后续指令被归入该 Match 块,表现为「某些设置莫名其妙只对部分人生效」。
练习:验证一个 Match 是否命中
Section titled “练习:验证一个 Match 是否命中”sudo tee /etc/ssh/sshd_config.d/60-lab.conf >/dev/null <<'EOF'Match Address 192.168.2.0/24 MaxAuthTries 3EOFsudo sshd -tsudo sshd -T -C user=labuser,host=localhost,addr=192.168.2.10 | grep maxauthtriessudo sshd -T -C user=labuser,host=localhost,addr=10.0.0.10 | grep maxauthtriessudo rm /etc/ssh/sshd_config.d/60-lab.conf检查:
- 网段内地址得到 3,网段外保持默认 6;
sshd -t无输出即语法通过;- 删除后两个地址都回到 6;
- 全程未 reload(
-T直接读配置,不影响在线会话)。
常见问题
Match 能嵌套吗?
不能。一个 Match 块持续到文件结束或下一个 Match 开始,不支持嵌套。
为什么 sshd -T 看不到我 Match 里的设置?
sshd -T 输出的是全局上下文;要验证 Match 必须用 sshd -T -C user=...,host=...,addr=...。
改了配置要不要重启?
reload 即可(systemctl reload sshd),不影响已建立的会话;重启会断开现有连接。
- 来源限制:/firewalld-zone-priority/
- sudo 授权:/sudoers-basics/
- 防火墙与来源限制:/firewalld-zones/